Amazon S3 Entegrasyonu#
Amazon S3 entegrasyonu, S3 bucket'larını Ultralytics Platform ile bağlar. Görsellerin bucket'larında kalır — Platform bunları yerinde dizine ekler; böylece YOLO modellerini bir kopya yüklemeden görüntüleyebilir, açıklama ekleyebilir ve eğitebilirsin.
Amazon S3 veri kümeleri için Pro veya Enterprise planı gerekir. Ücretsiz çalışma alanlarında entegrasyon görünür ve bağlantı kurmaya çalıştığında planı yükseltmen istenir. Aboneliğin sona erse bile mevcut Amazon S3 veri kümelerine tam erişimin devam eder — yalnızca yeni bağlantılar ve içe aktarmalar için Pro gerekir.
Salt Okunur IAM Kullanıcısı Oluştur#
Platform depolama alanından yalnızca okuma yapar — nesnelerine hiçbir zaman yazmaz, onları değiştirmez veya silmez. Yalnızca listeleme ve okuma erişimi olan özel bir IAM kullanıcısı kullan — root kimlik bilgilerini asla kullanma:
-
AWS konsolunda IAM > Users bölümüne git ve konsol erişimi olmayan bir kullanıcı oluştur.
-
Bağlamak istediğin bucket'lara yalnızca listeleme ve okuma erişimi veren bir ilke ekle:
{ "Version": "2012-10-17", "Statement": [ { "Effect": "Allow", "Action": "s3:ListAllMyBuckets", "Resource": "*" }, { "Effect": "Allow", "Action": ["s3:ListBucket", "s3:GetObject"], "Resource": ["arn:aws:s3:::my-bucket", "arn:aws:s3:::my-bucket/*"] } ] }s3:ListAllMyBucketsisteğe bağlıdır — bucket adlarını yazmana gerek kalmadan Platform'un bucket'larını keşfetmesini sağlar. -
Kullanıcının Security credentials sekmesini aç, bir access key oluştur ve erişim anahtarı kimliğiyle gizli erişim anahtarını kopyala.
Platform, geçici AWS kimlik bilgilerini reddeder. AWS STS tarafından verilen anahtarların — ASIA ile başlayanlar, rol
oturumu kimlik bilgileri ve IAM Identity Center anahtarları dâhil — süresi veri kümesi hâlâ bağlıyken dolar; bu nedenle özel bir IAM
kullanıcısının uzun süre geçerli erişim anahtarı gerekir.
Platform'a bağlan#
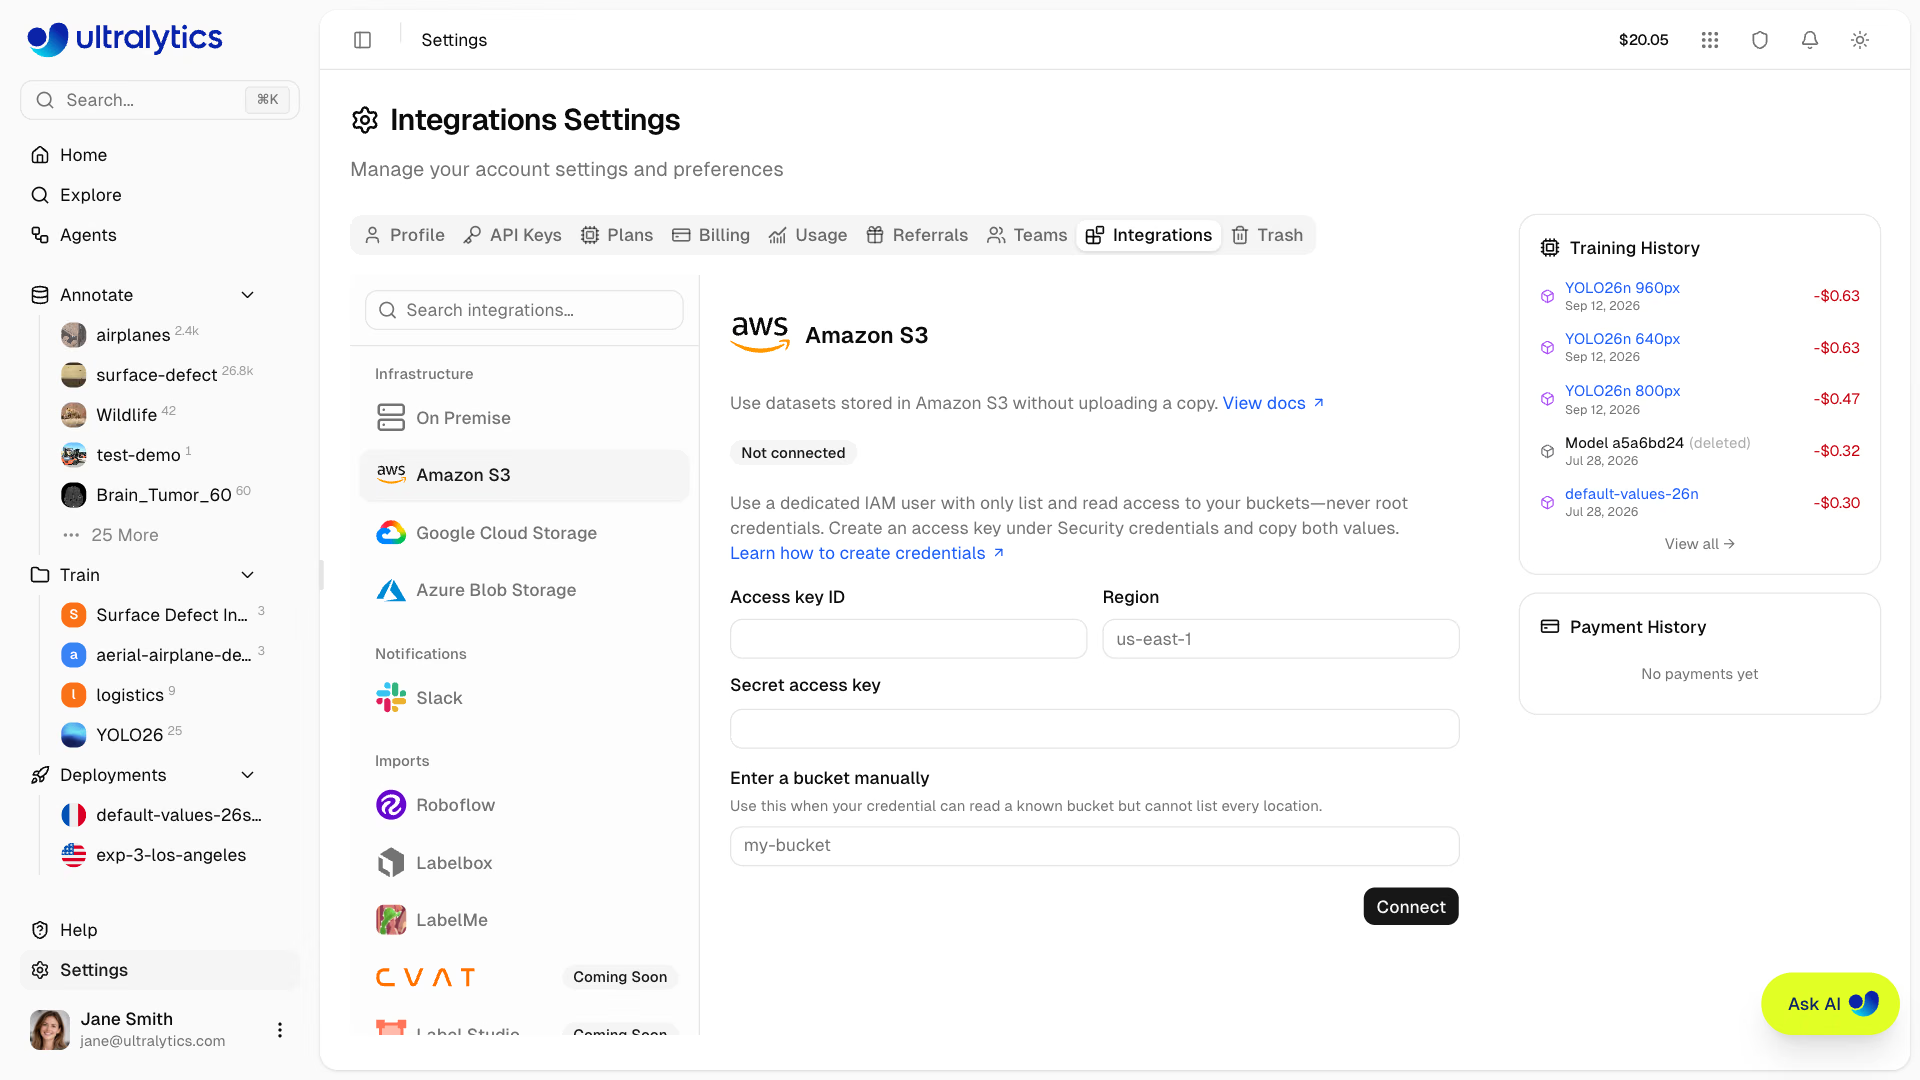
- Settings > Integrations bölümüne git ve entegrasyon listesinden Amazon S3'ü seç.
- Erişim anahtarı kimliğini, gizli erişim anahtarını ve bucket bölgesini gir (örneğin
us-east-1). - Find available buckets'a tıkla, ardından bağlanacak bucket'ları seç. İlke keşfe izin vermiyorsa, bildiğin bir bucket adını elle gir.
- Connect öğesine tıkla. Platform, herhangi bir şeyi kaydetmeden önce seçilen her bucket'ı listeleyip okuyabildiğini doğrular.
Bulut depolama alanını bağlamak için çalışma alanı yöneticisi veya sahibi rolüne sahip olmalısın. Bir bağlantı en fazla 50 bucket'ı kapsar ve keşif, anahtarın erişebildiği en fazla 300 bucket'ı listeler.
Aynı IAM kullanıcısıyla daha sonra yeniden bağlanmak, mevcut entegrasyona yeni bucket'lar ekler. Kayıtlı kimlik bilgisi, yenisi daha önce bağladığın tüm bucket'ları okumaya devam edebildiğinde değiştirilir.
Bağlantı, girdiğin bölgedeki bucket'ları okur. Bucket'ların birden fazla bölgede bulunuyorsa her bölge için ayrı bağlantı kur.
Kimlik bilgileri beklemedeyken AES-256-GCM ile şifrelenir, tarayıcıya hiçbir zaman gönderilmez ve eğitim iş yüklerine hiçbir zaman açığa çıkarılmaz. Erişimi iptal etmek için AWS IAM'de erişim anahtarını devre dışı bırak.
S3 Bucket'ından Veri Kümesi Oluştur#
- New Dataset öğesine tıkla ve Cloud sekmesini aç.
- Bağlı bir bucket seç ve verilerinin bulunduğu klasöre göz at.
- Klasörü onayla, veri kümesinin adını düzenle ve veri kümesini oluştur.
Platform klasörü bir kez listeler ve bulduklarını dizine ekler:
- Görseller —
.jpg,.jpeg,.png,.webpve.avifnesneleri, sınırlandırılmış isteklerle okunan boyutlarıyla dizine eklenir. Platform, kaynak görselin ikinci bir kopyasını saklamaz. - Etiketler — YOLO
.txtyan dosyaları ayrıştırılarak Platform açıklamalarına dönüştürülür ve standartimages/→labels/düzenine veya aynı klasördeki eş dosyalara göre eşleştirilir. - Üst veriler — bir YAML dosyası, tıpkı bir arşiv yüklemesinde olduğu gibi sınıf adlarını ve poz anahtar noktası şeklini sağlar. Klasörde birden fazla dosya varsa
data.yamlvedata.ymltercih edilir. - Görev — görevi, etiket dosyalarından alınan bir örnek belirler. Böylece segmentasyon, poz ve OBB klasörleri, iletişim kutusunda seçtiğin göreve göre değil, etiketlerinin biçimine göre tanınır.
- Bölümler — Nesne anahtarındaki
train,valvetestklasör adları, bölümleri otomatik olarak atar.
Veri kümesi bundan sonra diğer veri kümeleri gibi çalışır: ona göz atabilir, açıklama ekleyebilir, herkese açık veya özel olarak ayarlayabilir, ekibinle paylaşabilir ve yönetilen eğitim aracılığıyla üzerinde eğitim yapabilirsin. Orijinal görseller isteğe bağlı olarak aktarılır ve dizine eklenen görseller Platform depolama kotanı tüketmez.
Tek bir içe aktarma işleminde en fazla 500.000 nesne dizine eklenebilir; etiket veya YAML dosyalarının her biri en fazla 1 MB olabilir. Daha büyük bucket'lar birden fazla veri kümesine bölünmelidir.
Dizine eklenen her görsel, S3 nesnesinin ETag değeriyle sabitlenir ve bir nesne değişirse Platform işlemi güvenli biçimde durdurur. Mevcut nesnelerin üzerine yazmak yerine yeni nesneler ekle.
Başarısız İçe Aktarma İşlemleri#
İçe aktarma işlemi başarısız olursa (boş klasör, yoldaki yazım hatası veya iptal edilmiş izinler gibi), veri kümesinin sayfasında hata gösterilir. Düzenleyiciler, kayıtlı bucket ve klasörü kullanarak işlemi yeniden başlatmak için Retry import öğesine tıklayabilir veya düzeltilmiş yolu gösteren yeni bir veri kümesi oluşturabilir.
Yeniden deneme işlemi kaldığı yerden devam etmek yerine klasörü yeniden listeler: ilk denemeden sonra eklenen nesneler alınır, artık orada olmayan nesneler ise veri kümesinden çıkarılır.
Eğitim#
Yönetilen eğitim, normal eğitim akışı üzerinden çalışır. Eğitim boyunca, sabitlenmiş görsellerin Platform'un kendi kopyaları kullanılır ve AWS kimlik bilgilerin eğitim iş yüklerine hiçbir zaman açığa çıkarılmaz.
Bağlantıyı Kes#
Bağlantıyı kesmek, AWS'deki hiçbir şeye dokunmadan kayıtlı kimlik bilgilerini siler. Bu bucket'lardan oluşturulan veri kümeleri sınıfları, etiketleri ve açıklamalarıyla çalışma alanında kalır; ancak aynı IAM kullanıcısı yeniden bağlanana kadar görseller yüklenemez, önizlenemez veya eğitimde kullanılamaz.
GET /api/integrations/buckets tarafından döndürülen entegrasyon kimliğini kullanarak REST API üzerinden işlem yap:
curl -X DELETE \
  -H "Authorization: Bearer YOUR_API_KEY" \
  https://platform.ultralytics.com/api/integrations/buckets/INTEGRATION_ID
from ultralytics_platform import Platform
client = Platform() # reads ULTRALYTICS_API_KEY
integrations = client.storage_integrations.list()
client.storage_integrations.delete("INTEGRATION_ID")Bunun yerine erişimi kaynağında iptal etmek için AWS IAM'de erişim anahtarını devre dışı bırak veya sil.
Mevcut Sınırlamalar#
S3 destekli veri kümelerinde şu anda görsellerinin Platform'a ait kopyalarını gerektiren özellikler kullanılamaz: otomatik açıklama ekleme, kümeleme analizi, veri kümesini klonlama ve değiştirilemez sürüm anlık görüntüleri.
S3 destekli bir veri kümesini veya içindeki tek tek görselleri silmek, yalnızca Platform'un referanslarını kaldırır — nesnelerine hiçbir zaman dokunulmaz.
Google Cloud Storage ve Azure Blob Storage entegrasyonlarına da göz at.
Sık Sorulan Sorular#
Hayır. Platform bucket'ı bir kez listeler ve bulduğu görsel boyutlarını ve etiketleri dizine ekler. Orijinal görseller, göz atma ve açıklama ekleme sırasında isteğe bağlı olarak aktarılır; yönetilen eğitim ise yalnızca çalışma süresince sabitlenmiş görsellerin Platform'a ait kopyalarını kullanır. Dizine eklenen görseller depolama kotandan düşülmez.
Bir veri kümesi oluşturulduğunda yalnızca bir kez dizine eklenir. Yeni nesneler, yeni bir veri kümesi oluşturana veya başarısız bir içe aktarma işlemini yeniden deneyene kadar alınmaz. Ayrıca dizine eklenen her görsel kendi sürümüne sabitlendiğinden, bir nesnenin üzerine yazarsan Platform o görselde işlemi güvenli biçimde durdurur. Mevcut nesneleri değiştirmek yerine yeni nesneler ekle.
Platform'a ait görsel kopyaları gerektiren özellikler bağlı veri kümelerinde kullanılamaz: otomatik açıklama ekleme, kümeleme analizi, veri kümesini kopyalama ve değişmez sürüm anlık görüntüleri. Elle açıklama ekleme, paylaşım ve eğitim normal şekilde çalışır.
Kayıtlı kimlik bilgilerini silmek için Settings > Integrations bölümünden entegrasyonun bağlantısını kes veya AWS IAM'de erişim anahtarını devre dışı bırak ya da sil. Bu işlemlerin hiçbiri bucket'larındaki verilere dokunmaz.