Azure Blob Storage Entegrasyonu#
Azure Blob Storage entegrasyonu, depolama hesabındaki kapsayıcıları Ultralytics Platform hizmetine bağlar. Görüntülerin kapsayıcılarında kalır; Platform görüntüleri bulundukları yerde dizine ekler, böylece kopya yüklemeden göz atabilir, açıklama ekleyebilir ve YOLO modelleri eğitebilirsin.
Azure Blob Storage veri kümeleri için Pro veya Enterprise planı gerekir. Ücretsiz çalışma alanlarında entegrasyon görünür ve bağlantı kurulurken plan yükseltme istenir. Abonelik sona erse bile mevcut Azure Blob Storage veri kümelerine tam erişim devam eder; yalnızca yeni bağlantılar ve içe aktarmalar için Pro gerekir.
Bağlantı Dizesi Alma#
Platform depolama alanından yalnızca okuma yapar; blob'larına hiçbir zaman yazmaz, onları değiştirmez veya silmez. Mevcut entegrasyon, hesap genelinde ayrıcalıklar veren bir hesap erişim anahtarı bağlantı dizesi gerektirir; ancak Platform yalnızca listeleme ve okuma işlemlerini kullanır:
- Azure portalında depolama hesabını aç.
- Security + networking > Access keys bölümüne git.
- Bir connection string kopyala.
Dize, Azure'ın Access keys bölümünde verdiği biçimde AccountName, AccountKey ve HTTPS protokolünü içermelidir. AccountKey yerine SharedAccessSignature içeren SAS belirteci bağlantı dizeleri kabul edilmez.
Bağlantılar standart blob.core.windows.net uç noktasını kullanır. Egemen bulutlar (Azure China, Azure Government) ve özel blob uç noktaları desteklenmez.
Platform'a Bağlan#
- Settings > Integrations bölümüne git ve entegrasyon listesinden Azure Blob Storage seçeneğini belirle.
- Bağlantı dizesini yapıştır.
- Find available containers seçeneğine tıkla ve bağlanacak kapsayıcıları seç. Kapsayıcı adını elle de girebilirsin.
- Connect seçeneğine tıkla. Platform herhangi bir şeyi kaydetmeden önce seçilen her kapsayıcıyı listeleyip okuyabildiğini doğrular.
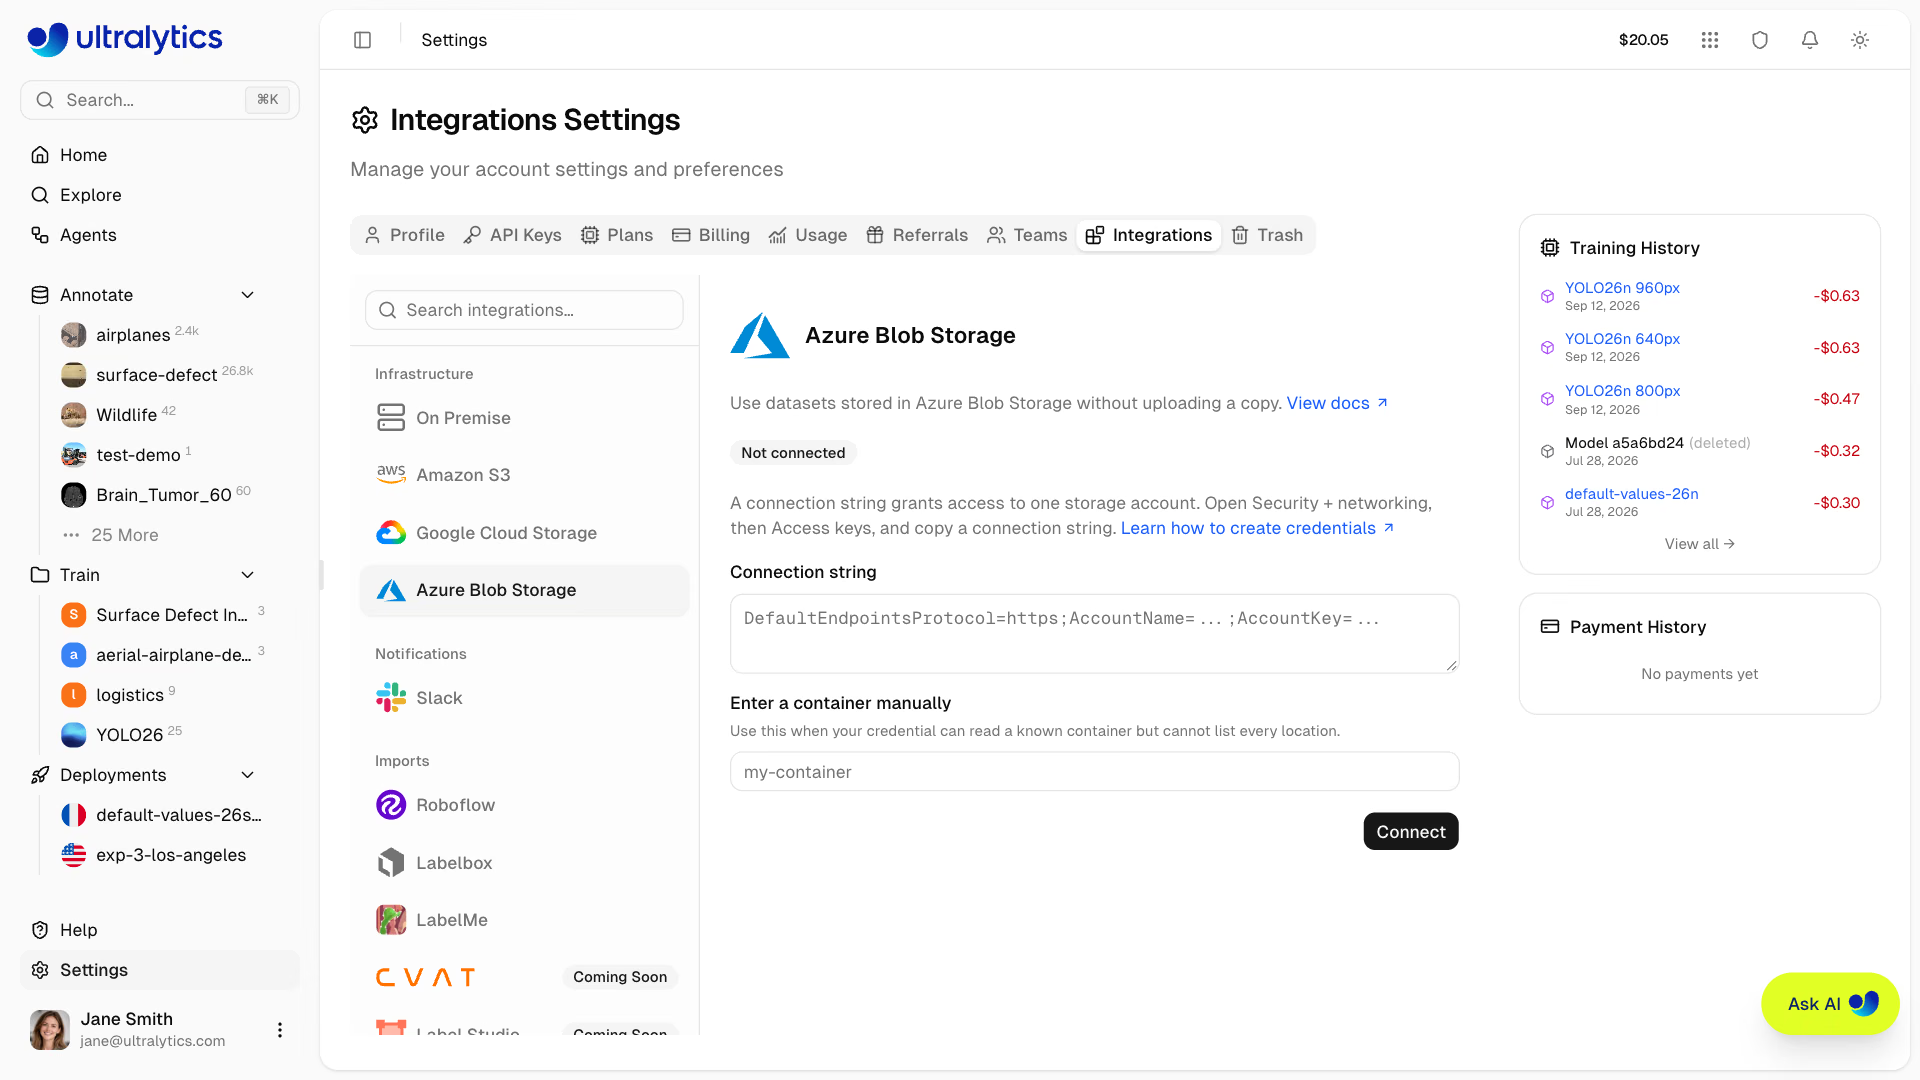
Bulut depolama alanını bağlamak için çalışma alanı yöneticisi veya sahibi rolüne sahip olman gerekir. Tek seferde en fazla 50 kapsayıcı ekleyebilirsin; keşif, depolama hesabındaki en fazla 300 kapsayıcıyı listeler.
Aynı depolama hesabını daha sonra yeniden bağlamak, mevcut entegrasyona yeni kapsayıcılar ekler. Kayıtlı kimlik bilgisi yalnızca yenisi, daha önce bağladığın tüm kapsayıcıları okuyabildiğinde değiştirilir. Herhangi bir kapsayıcı okunamazsa hata, aynı depolama hesabıyla daha önce bağlananlar dahil, kapsayıcının adını belirtir.
Hesap anahtarı, Platform dışında açığa çıkarsa yazma ve silme işlemlerine izin verebilir veya SAS belirteçleri oluşturabilir. Kimlik bilgileri bekleme hâlindeyken AES-256-GCM ile şifrelenir, tarayıcıya hiçbir zaman gönderilmez ve eğitim iş yüklerine hiçbir zaman açığa çıkmaz. Mümkün olduğunda özel bir depolama hesabı kullan. Erişimi iptal etmek için Azure'da depolama hesabı erişim anahtarlarını yenile.
Blob Kapsayıcısından Veri Kümesi Oluştur#
- New Dataset'e tıkla ve Cloud sekmesini aç.
- Bağlı bir kapsayıcı seç ve verilerinin bulunduğu klasöre git.
- Klasörü onayla, veri kümesi adını düzenle ve veri kümesini oluştur.
Platform klasörü bir kez listeler ve bulduklarını dizine ekler:
- Görüntüler —
.jpg,.jpeg,.png,.webpve.avifblob'ları, boyutları sınırlı isteklerle okunarak dizine eklenir. Platform, kaynak görüntünün ikinci bir kopyasını saklamaz. - Etiketler — YOLO
.txtyan dosyaları ayrıştırılarak Platform anotasyonlarına dönüştürülür ve standartimages/→labels/düzenine veya aynı klasördeki eş dosyalara göre eşleştirilir. - Meta veriler — bir YAML dosyası, tıpkı bir arşiv yüklemesinde olduğu gibi sınıf adlarını ve poz anahtar noktası şeklini sağlar. Klasörde birden fazla dosya varsa
data.yamlvedata.ymltercih edilir. - Görev — etikete dayalı örneklem görev türünü belirler; bu nedenle segment, poz ve OBB klasörleri iletişim kutusunda seçtiğin göreve göre değil, etiketlerinin biçimine göre tanınır.
- Bölümler — Blob yolundaki
train,valvetestklasör adları, bölümleri otomatik olarak atar.
Veri kümesi de diğerleri gibi çalışır: veri kümesine göz atabilir, veri kümesini etiketleyebilir, herkese açık veya özel olarak ayarlayabilir, ekibinle paylaşabilir ve yönetilen eğitim aracılığıyla veri kümesi üzerinde eğitim yapabilirsin. Orijinaller talep üzerine akışla aktarılır ve dizine eklenen görüntüler Platform'daki depolama kotanı tüketmez.
Tek bir içe aktarma işleminde en fazla 500.000 blob ve her biri en fazla 1 MB olan etiket veya YAML dosyaları dizine eklenir. Daha büyük kapsayıcılar birden fazla veri kümesine bölünmelidir.
Dizine eklenen her görüntü, blob'un ETag değerine sabitlenir ve blob değiştirilirse Platform işlemi güvenli biçimde durdurur. Mevcut blob'ların üzerine yazmak yerine yeni blob'lar ekle.
Başarısız İçe Aktarmalar#
İçe aktarma işlemi başarısız olursa (klasörün boş olması, yolda yazım hatası veya izinlerin iptal edilmesi gibi), hata veri kümesinin sayfasında gösterilir. Düzenleyiciler, kayıtlı kapsayıcı ve klasörle işlemi yeniden başlatmak için Retry import seçeneğine tıklayabilir veya düzeltilmiş yolu gösteren yeni bir veri kümesi oluşturabilir.
Yeniden deneme, kaldığı yerden devam etmek yerine klasörü yeniden listeler: ilk denemeden sonra eklenen blob'lar alınır, artık orada olmayan blob'lar ise veri kümesinden çıkarılır.
Eğitim#
Yönetilen eğitim, normal eğitim akışı üzerinden çalışır. Eğitim boyunca Platform'un sabitlenmiş görüntülerin kendi kopyaları kullanılır ve Azure kimlik bilgilerin eğitim iş yüklerine hiçbir zaman açığa çıkmaz.
Bağlantıyı Kes#
Bağlantıyı kesmek, Azure'daki hiçbir şeye dokunmadan kayıtlı bağlantı dizesini siler. Bu kapsayıcılardan oluşturulan veri kümeleri sınıfları, etiketleri ve açıklamalarıyla birlikte çalışma alanında kalır ancak aynı depolama hesabı yeniden bağlanana kadar görüntüleri yüklenemez, önizlenemez veya eğitimde kullanılamaz. Bağlantı kesikken veri kümelerini yeniden adlandırabilir, etiketlerini düzenleyebilir veya silebilirsin.
Bağlantıyı kesmek için Settings > Integrations bölümüne git, Azure Blob Storage seçeneğini belirle, kimlik bilgisinin yanındaki Disconnect seçeneğine tıkla ve işlemi onayla. Bu veri kümelerinden birini açtığında ayarlara geri dönen bir bağlantıyla birlikte Azure Blob Storage Disconnected mesajı gösterilir; yeniden bağlandığında veri kümesi otomatik olarak kullanılabilir hâle gelir.
REST API üzerinden de bağlantıyı kesebilirsin; bunun için GET /api/integrations/buckets tarafından döndürülen entegrasyon kimliğini kullan:
curl -X DELETE \
  -H "Authorization: Bearer YOUR_API_KEY" \
  https://platform.ultralytics.com/api/integrations/buckets/INTEGRATION_ID
from ultralytics_platform import Platform
client = Platform() # reads ULTRALYTICS_API_KEY
integrations = client.storage_integrations.list()
client.storage_integrations.delete("INTEGRATION_ID")Bunun yerine erişimi kaynağında iptal etmek için Azure'da depolama hesabı erişim anahtarlarını yenile.
Mevcut Sınırlamalar#
Azure destekli veri kümelerinde, görüntülerinin Platform tarafından yönetilen kopyalarını gerektiren özellikler şu anda kullanılamaz: otomatik açıklama, kümeleme analizi, veri kümesini klonlama ve değişmez sürüm anlık görüntüleri.
Azure destekli bir veri kümesini veya bu veri kümesindeki tek tek görüntüleri silmek yalnızca Platform referanslarını kaldırır; blob'larına hiçbir zaman dokunulmaz.
Ayrıca Google Cloud Storage ve Amazon S3 entegrasyonlarına da bak.
Sık Sorulan Sorular#
Hayır. Platform kapsayıcıyı bir kez listeler ve bulduğu görüntü boyutlarını ve etiketleri dizine ekler. Orijinal dosyalar göz atma ve açıklama ekleme sırasında isteğe bağlı olarak aktarılır; yönetilen eğitim ise yalnızca çalışma süresince sabitlenmiş görüntülerin Platform'un kendi kopyalarıyla yürütülür. Dizine eklenen görüntüler depolama kotana dahil edilmez.
Veri kümesi oluşturulduğunda bir kez dizine eklenir. Yeni nesneler, yeni bir veri kümesi oluşturana veya başarısız içe aktarma işlemini yeniden deneyene kadar alınmaz. Dizine eklenen her görüntü kendi sürümüne sabitlenir; bu nedenle bir nesnenin üzerine yazarsan Platform o görüntüyü güvenli biçimde kullanmayı durdurur. Mevcut nesnelerin yerine yenilerini yazmak yerine yeni nesneler ekle.
Kayıtlı kimlik bilgilerini silmek için Settings > Integrations bölümünden entegrasyon bağlantısını kes veya Azure'da depolama hesabı erişim anahtarlarını değiştir. Bu işlemlerin hiçbiri kapsayıcılarındaki verilere dokunmaz.